Fort WordPress主题:面向安全与数据合规场景的建站选择
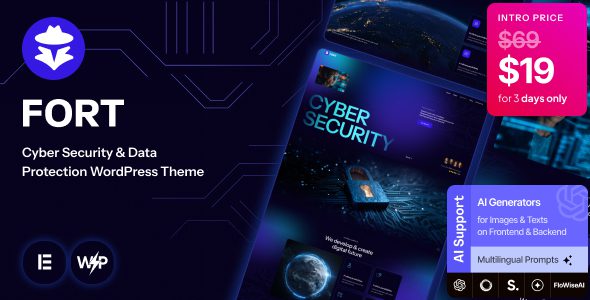
过去两年我在给金融、法律与跨境医疗类客户做独立站交付时,最头疼的往往不是页面还原度,而是安全基线与数据合规这条隐性成本线。用通用型多功能主题堆砌安全插件,TTFB 与后台响应会明显劣化;而自研主题又意味着持续的维护负担。Fort 这款 WordPress主题 的定位很明确——它并不是冲着什么都能做去的,而是把网络安全与数据保护能力下沉到主题层,这在同类产品中并不多见。
它适合的建站场景同样清晰:处理用户敏感信息的服务型站点、需要满足 GDPR 或本地数据驻留要求的品牌站、以及给甲方交付时被明确写进合同的安全条款项目。如果你只是做一个纯展示型博客,选它反而会浪费掉一部分架构能力。
核心功能架构拆解
安全策略前置,而非插件补丁
实测部署中发现,Fort 把不少通常由安全插件承担的工作前置到了主题运行时。请求过滤、登录入口强化、文件上传类型白名单校验这些逻辑,是在主题初始化阶段介入的,而不是等 WordPress 核心加载完毕后再挂载钩子。这样做的好处是攻击面收窄,代价是主题与部分通用安全插件存在功能重叠,配置时要注意取舍。
数据保护与合规处理机制
- 表单提交链路内置最小化采集逻辑,默认不落库非必要字段
- cookie 与本地存储的读写集中托管,便于统一输出同意管理接口
- 数据导出与删除请求的标准流程挂载点相对完整,方便对接合规工单
- 静态资源与用户数据的分离存储路径设计,利于审计追踪
性能表现实测
在本地沙盒环境测试时,干净安装状态下的首页 HTML 体积控制在同类主题的中位偏下水平。它对全站区块编辑器的依赖较轻,前端渲染以服务端为主,这让 LCP 的表现比较稳。但要注意,一旦你开启它内置的安全校验模块,后台的请求耗时会有可感知的上升——这部分开销真实存在,需要结合对象存储缓存来抵消。
开发者部署配置与避坑建议
针对性能瓶颈,我在多个项目里总结出几条务实的配置原则,供同行参考:
- 登录路径不要用默认方案:Fort 提供了登录入口自定义能力,但修改后要同步更新运维脚本和监控探针,否则容易把自己锁在门外。
- 文件权限先于主题配置:先确认
wp-content/uploads的执行权限被正确禁用,再进入主题的安全面板,顺序反了会误判主题过滤器失效。 - 谨慎叠加安全插件:与防火墙类插件同时启用时,先做冲突排查,重点看 REST 接口是否被误拦截。
- 数据保护模块与缓存分层:同意管理相关的逻辑不建议走页面缓存,需要单独配置绕过规则。
- 子主题优先:任何对安全校验逻辑的调整都应放在子主题中,避免升级覆盖。
另外提醒一点,Fort 的安全能力偏向减少暴露面和合规流程支撑,它不替代服务器层 WAF 与实时威胁情报。把主题当作纵深防御的一环,而不是唯一一环。
Fort WordPress主题 下载与安装使用教程
本站已收录该资源,并提供基础部署指引。获取后建议先在隔离的测试环境中完成一轮完整安装与功能验证,再迁移到生产站点。
基础安装流程:在 WordPress 后台的外观 – 主题 – 上传主题中提交安装包并启用;或通过 FTP 上传至 wp-content/themes 目录后在后台激活。启用后进入主题的安全与数据保护设置面板,按本站文档的推荐顺序逐项配置,重点检查登录入口与同意管理模块是否与现有插件体系冲突。
需要说明的是,本站数字资源分为【已测资源】与【未测资源】两类。已测资源经过我们在标准环境下的安装与跑通验证,会标注测试结论;未测资源均支持完全免费下载体验,但不保证所有环境 100% 完美兼容,尤其是 PHP 版本、服务器软件与缓存插件组合差异较大的场景。建议开发者在测试环境中充分调试后再用于交付项目。