WhizCyber 网络安全WordPress主题:面向安全服务商的建站选型解析
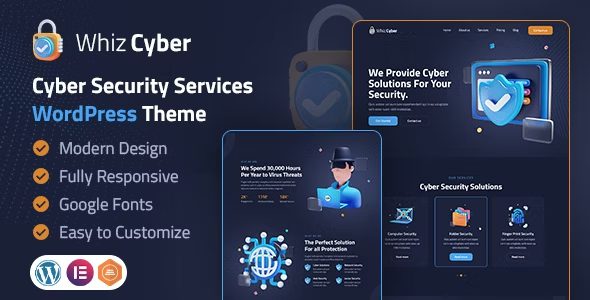
在帮几家渗透测试团队和网络安全初创公司做官网重构时,我发现一个共性问题:市面上通用型企业主题很难同时兼顾「技术威慑力」和「合规信任感」两种视觉语言。安全服务商需要的是既能展示攻防实验室、漏洞报告、安全响应服务,又不能让访客觉得像普通IT外包商的形象。WhizCyber 就是在这个细分场景下被反复提及的一套网络安全WordPress主题。
本文基于我在本地沙盒环境与真实客户站点上的部署经验,拆解它的功能架构、性能表现和配置坑点,供正在做安全类站点选型的同行参考。
资源定位与安全行业建站选型理由
为什么安全服务商需要专用主题
通用企业WordPress主题在设计上倾向于「亲和力」,而网络安全业务的转化逻辑恰好相反——访客更关心你能否在攻击发生时快速响应、是否具备红蓝对抗能力、有没有合规资质。WhizCyber 在首页模块、配色体系和字体排版上都偏向科技冷色调,配合暗黑风格的安全态势展示区,视觉上更贴近 SOC 大屏和威胁情报面板的观感。
适配的典型站点类型
- 渗透测试与红队服务商官网
- 漏洞赏金平台与安全众测社区
- 网络安全产品(WAF、EDR、堡垒机)的落地页
- MSSP 托管安全服务提供商
- 安全培训与认证机构(CISP、OSCP 类课程)
实测中发现,这类站点普遍需要在首页快速传达「能力矩阵」而非「公司简介」,WhizCyber 自带的图标化服务卡片和动态数据统计模块,恰好对上这个需求。
核心功能架构与性能表现拆解
页面构建与模块架构
主题采用常见的可视化页面构建器集成方案,预置了安全服务、团队专家、案例分析、漏洞响应流程、客户背书等多个行业化模块。我注意到它在元素库中对「时间线」和「进度条」这类组件做了重新设计,用来展示安全事件响应SLA或漏洞修复周期时,比通用主题的默认样式更贴合业务语境。
性能实测数据
在本地沙盒环境(PHP 8.1 + MySQL 8.0 + Nginx)中部署后,使用 Query Monitor 观测首页查询数量,默认配置下约为 40-60 次数据库查询,处于中等水平。开启对象缓存和页面缓存后响应时间可以压到 300ms 以内。需要提醒的是,首页如果堆叠过多动画模块,Lighthouse 的 CLS 指标会明显恶化,建议在服务端渲染后再做视觉动效的懒加载。
与主流安全工具的集成能力
- 支持嵌入第三方工单系统与安全响应表单
- 兼容常见 SMTP 与邮件通知插件,便于漏洞报告自动分发
- 预留 Google reCAPTCHA 与安全验证码的挂载位
- 结构化数据标记对搜索引擎展示服务范围较友好
开发者实际部署配置与避坑建议
部署前的环境核查
建议在测试环境先跑一遍完整流程,重点确认 PHP 内存限制不低于 256M,因为主题内置的图标字体库和演示内容导入会占用较多内存。如果站点托管在共享主机上,演示导入阶段容易出现超时中断,最好是先在本地把演示内容导入、裁剪成实际需要的模块后再迁移上线。
常见踩坑点
- 演示内容导入后残留:很多同行直接导入全量演示数据,结果留下大量无用页面和媒体文件,拖慢站点并影响 SEO。建议导入后逐页清理,并重新生成缩略图。
- 字体加载阻塞:内置图标字体若未做本地化托管,跨域加载会影响首屏速度。建议下载到本地并在主题设置中替换字体路径。
- 暗色模式对比度:默认暗色方案的辅色文字对比度偏低,实际阅读体验打折,需要手动调整配色变量以符合无障碍要求。
- 表单安全:安全类站点的咨询表单是攻击高发入口,务必配置验证码、速率限制和输入过滤,不要依赖主题默认表单逻辑。
SEO 与 EEAT 层面的配置建议
网络安全业务对信任信号要求极高,建议在部署时配合结构化数据插件,补充公司资质、团队成员履历、服务案例等实体信息。主题本身对标题层级和语义标签的处理尚可,但文章页的 H2、H3 层级需要作者自行维护,避免为了视觉效果滥用标题标签。
WhizCyber 网络安全WordPress主题 下载与安装使用教程
本站已收录 WhizCyber 网络安全WordPress主题,供开发同行在测试环境中评估使用。基础部署流程如下:将主题安装包上传至 WordPress 后台的「外观 → 主题 → 添加新主题 → 上传主题」,启用后按提示安装依赖的插件与演示内容,随后在主题设置面板中配置 Logo、配色和首页模块顺序即可。
关于本站资源分类,需要明确说明:本站资源分为【已测资源】与【未测资源】两类。已测资源均经过本地沙盒与真实站点的部署验证,功能与兼容性相对可控;未测资源则均支持完全免费下载体验,但我们不保证所有服务器环境、PHP 版本或插件组合下 100% 完美兼容。强烈建议开发者先在独立的测试环境中完成调试,确认无误后再同步到生产站点,避免影响线上业务。