Jampack 模板的定位与建站选型理由
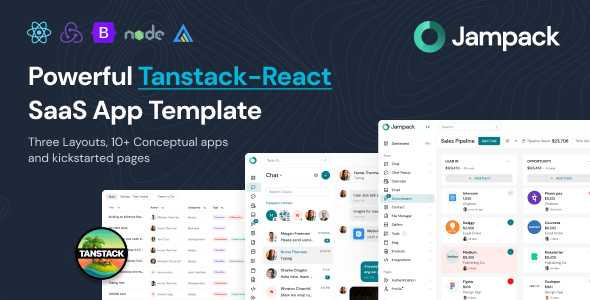
如果你正在用 TanStack Router、TanStack Query 和 React 搭建带订阅付费的 SaaS 产品,大概率会遇到一个尴尬期:路由和请求层已经跑通,但登录注册、团队权限、账单订阅、邮件通知这些外围模块要从零写起。Jampack 就是把这个空白期压缩掉的方案——它是一套完整的 TanStack-React SaaS 应用模板源码,把 SaaS 产品从 MVP 到下线的骨架一次性给全。
选它的核心理由在于技术栈的一致性。很多同类模板用 Next.js 或 Remix 做全栈一体化,路由和 SSR 绑死在框架里,后续想拆前后端、换部署目标就很被动。Jampack 走的是纯 TanStack 路线,TanStack Router 负责类型安全路由,TanStack Query 负责数据层缓存与请求编排,两者配合下路由参数和查询 key 都能拿到完整的 TypeScript 推导。实测在编辑器里跳转路由和改 query key 时,类型报错能直接定位到调用处,这在多人协作项目里省掉的沟通成本相当可观。
另一个实际考量是它的服务端集成方式。模板对接的是 Supabase 这类 BaaS 做认证、数据库和文件存储,前端不需要维护庞大的后端代码库。对于独立开发者或两三人小团队,这意味着部署面收敛到前端托管加一个数据库服务,运维负担比自建 Node 后端低一个量级。
核心功能架构与性能表现拆解
在本地沙盒环境把模板跑起来之后,我按模块梳理了一遍它的功能边界,大致可以分成四层。
认证与团队权限层
- 邮箱密码登录、OAuth 第三方登录、魔法链接登录三种方式并存,登录态由 Supabase Auth 统一管理。
- 内置组织(Organization)概念,支持邀请成员、角色区分(所有者、管理员、普通成员),每次邀请走邮件确认流程。
- 受保护路由通过 TanStack Router 的 beforeLoad 钩子拦截未登录访问,请求在进入组件前就被重定向,避免闪屏。
计费与订阅层
- 通过 Stripe 处理订阅计划、试用期、升级降级和取消流程,Webhook 负责把支付状态同步回数据库。
- 定价页的套餐数据由代码中的配置对象驱动,改价格或增减套餐不需要动页面结构。
- 当前订阅状态在全局 Query 中缓存,付费墙组件直接读缓存判断权限,避免每次进页面都打一次接口。
数据层与状态管理
- 所有服务端状态的读取走 TanStack Query,删改操作后用 invalidateQueries 精准失效相关缓存,而不是全量重刷。
- 表单场景结合 React Hook Form 与 Zod 做校验,Zod schema 同时用于前端校验和后端类型生成,一处定义两处复用。
性能表现实测观察
在本地开启 React DevTools Profiler 和 Network 面板做了一轮操作录制。首页到 Dashboard 的路由切换没有出现整页重新渲染,主要得益于 TanStack Router 的代码分割和预加载策略。Query 的 staleTime 默认配置偏保守,进入不同组织时如果直接读缓存会有短暂的旧数据展示,这一点在下面的配置章节会具体说怎么调。首屏打包体积在默认配置下属于中等偏上,做路由级 lazy 加载后首屏 JS 能压下去一截。
开发者实际部署配置与避坑建议
实测部署中发现几个配置项不处理会直接卡住,这里按踩坑顺序列出来。
环境变量与密钥边界
模板依赖一组环境变量连接 Supabase 和 Stripe。Supabase 的 service role key 只能出现在服务端环境变量里,绝不能暴露给前端构建产物,否则任何人拿到 key 就能绕过行级安全策略直接读写数据库。Stripe 的 secret key 同理。前端只能持有 anon key 和 publishable key。部署前用构建产物搜一遍密钥前缀,确认没有泄漏。
Stripe Webhook 的本地调试
订阅状态的回写完全依赖 Webhook,本地开发时 Stripe 无法回调到 localhost。需要用 Stripe CLI 做端口转发,把事件转发到本地服务。调试阶段最容易漏的是 checkout.session.completed 和 customer.subscription.updated 两个事件,前者没配好订阅记录不会落库,用户付了钱但系统认为他没订阅。
查询缓存的一致性配置
前面提到的组织切换旧数据问题,根源是 Query 缓存 key 里没有把 organizationId 作为维度。改造思路是把组织 id 拼进 query key,让不同组织的数据天然隔离;同时在切换组织的操作里主动 removeQueries,清掉上一个组织的缓存。如果业务对实时性要求高,把 staleTime 调低并配合 refetchOnWindowFocus,代价是请求频次上升,按实际业务权衡。
路由守卫的执行时机
不要把权限判断写在组件的 useEffect 里。useEffect 在渲染提交后执行,未授权内容会先闪一下再跳走。统一放到路由的 beforeLoad 中,在加载阶段就做重定向,用户体验干净,也避免敏感数据在客户端短暂暴露。
数据库行级安全策略
Supabase 的 RLS 默认如果没配置,表可能是开放读写或完全拒绝。部署前逐表确认策略:用户只能读写自己所属组织的数据,订阅相关表只允许服务端写入。这块配置缺失是这类模板上线后最常见的安全事故来源。
Jampack TanStack-React SaaS Template 下载与安装使用教程
本站已收录 Jampack 的 TanStack-React SaaS 应用模板源码,提供完整的部署指引与资源获取入口。
拉取源码后,基础部署流程如下:先安装依赖并复制环境变量示例文件,填入 Supabase 项目地址、anon key 以及 Stripe 的密钥;接着在 Supabase 中执行模板附带的数据库迁移脚本建表并配置 RLS 策略;然后配置 Stripe 产品、价格与 Webhook 端点;最后启动本地开发服务,用 Stripe CLI 转发支付事件完成一次完整的订阅订阅流程验证。安装依赖时注意 Node 版本与包管理器锁定文件保持一致,混用 npm 与 pnpm 容易产生依赖树冲突。
需要说明的是,本站资源分为【已测资源】与【未测资源】两类。已测资源经过实际环境部署验证,未测资源均支持完全免费下载体验,但不保证所有环境 100% 完美兼容。Jampack 涉及 Supabase 与 Stripe 的外部服务依赖,不同账号配置和区域网络下表现可能有差异,建议开发者在本地测试环境中调试通过后再用于生产项目。